
Para cumplir la Ley de Inteligencia Artificial, identifica cómo usa la IA tu empresa, comprueba qué obligaciones le corresponden y asigna las tareas pendientes. Después, forma al equipo, prueba los controles y guarda documentos que demuestren lo que has hecho.
Esta guía explica cómo organizar ese trabajo si utilizas IA de terceros. Las obligaciones del Reglamento (UE) 2024/1689, conocido como AI Act, dependen del uso, del papel de tu empresa y de la fecha de aplicación.
Contenido del artículo
- Qué debe revisar tu empresa antes de empezar
- Cómo cumplir la Ley de IA: plan de acción
- Cómo te ayuda Atico34 a cumplir la ley de IA
- Próximos pasos: cómo preparar tu empresa para las nuevas obligaciones de IA
- Inventario de IA: ejemplo y plantilla para empezar
- Qué documentos y evidencias necesitas preparar
- Qué puedes gestionar internamente y cuándo necesitas apoyo
- Checklist para revisar el cumplimiento de la Ley de IA
Qué debe revisar tu empresa antes de empezar
Describe para qué utilizas cada herramienta: resumir un manual, responder a clientes o valorar candidatos son usos distintos. Antes de clasificarlos, responde a estas preguntas:
- ¿Qué hace? Indica la tarea y si influye en decisiones sobre personas.
- ¿Qué datos recibe? Anota su origen y quién puede consultarlos.
- ¿A quién afecta? Empleados, candidatos, clientes u otras personas.
- ¿Qué hace tu empresa con la IA? Utilizarla, desarrollarla o venderla supone responsabilidades distintas.
| Papel | Cuándo corresponde |
|---|---|
| Responsable del despliegue | Tu empresa utiliza una IA y dirige su uso. |
| Proveedor | Desarrollas o encargas desarrollar un sistema y lo comercializas o pones en servicio con tu nombre o marca, incluso para uso propio. |
| Importador o distribuidor | Introduces en el mercado europeo una IA de un proveedor de un tercer país o la comercializas en la cadena de suministro. |
La ley distingue estos papeles en el artículo 3. Para ampliar a quién afecta, consulta la Ley de Inteligencia Artificial en España.
Cómo cumplir la Ley de IA: plan de acción
En tu plan de cumplimiento de inteligencia artificial, anota qué falta, quién lo hará, para cuándo y cómo comprobarás el resultado. Los siete pasos siguientes son un método recomendado; las obligaciones legales se indican según el caso.
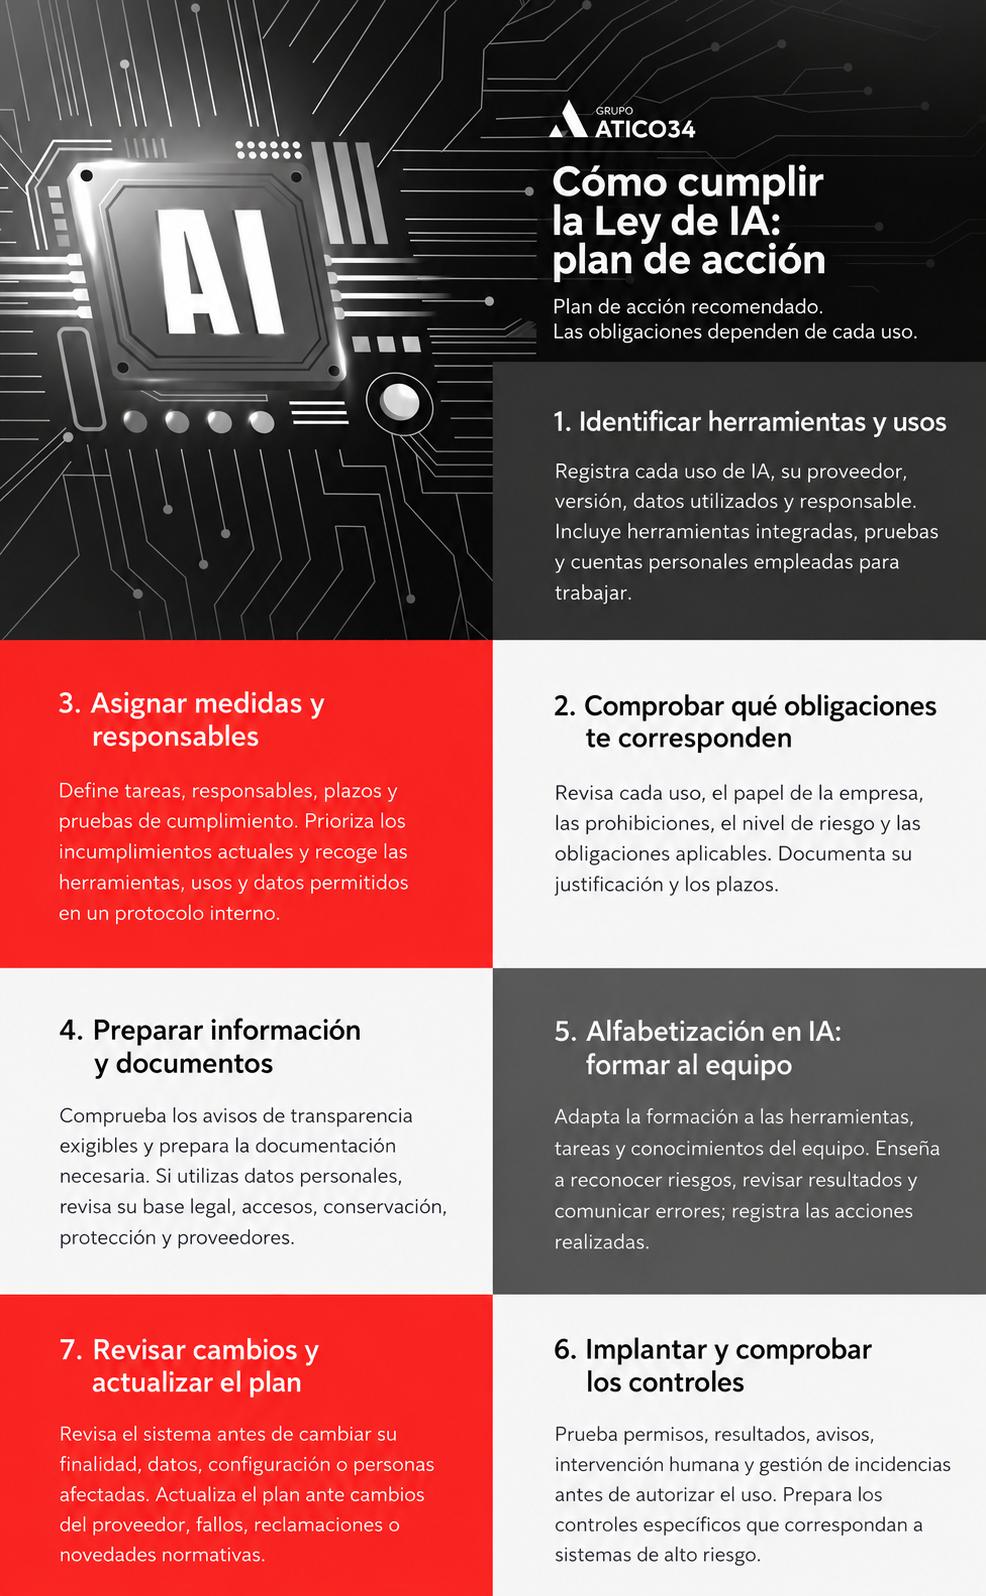
1. Identificar herramientas y usos
Pregunta a cada departamento qué IA utiliza. Incluye funciones integradas en otros programas, desarrollos a medida y cuentas personales usadas para trabajar. Contrasta la lista con las licencias que conoce informática.
- Registra un uso por fila: separa, por ejemplo, resumir manuales de evaluar candidatos, aunque se haga con la misma aplicación.
- Identifica proveedor y versión: guarda el contrato y las condiciones del servicio realmente contratado.
- Describe el trabajo: qué información introduces, qué devuelve la IA y cómo utilizas el resultado.
- Asigna un responsable del uso: debe conocer el proceso y comunicar sus cambios.
Incluye los usos autorizados, las pruebas y los pendientes de revisión. Puedes copiar el ejemplo de inventario de sistemas de IA de esta guía.
En este vídeo puedes repasar cómo identificar las herramientas de IA y organizar su inventario.
2. Comprobar qué obligaciones te corresponden
Revisa cada uso por separado. Una herramienta puede tener varias obligaciones a la vez:
- Usos prohibidos. Revisa el artículo 5 y detén los usos que incumplan una prohibición ya aplicable. Por ejemplo, está prohibido inferir emociones en el trabajo, salvo por razones médicas o de seguridad.
- Alto riesgo. Comprueba la finalidad según el artículo 6 y los anexos I y III. Trabajar en un sector sensible no basta para entrar en esta categoría. Si el proveedor invoca una excepción del artículo 6.3, pide su justificación; los sistemas del anexo III que elaboran perfiles de personas siguen siendo de alto riesgo.
- Formación, avisos y datos. Revisa la alfabetización, la transparencia y, si tratas datos personales, el Reglamento General de Protección de Datos (RGPD).
- Plazos. Separa lo que ya debes cumplir de lo que debes preparar. Comprueba las reglas especiales para sistemas que ya estaban en uso.
Guarda una ficha con el uso, el papel de la empresa, la obligación y su fecha. Justifica la clasificación con las reglas del artículo 6 y la información del proveedor. Si faltan datos, marca «pendiente de clasificación».
Qué pedir al proveedor: ante una respuesta como «cumplimos el AI Act», solicita para qué usos se ha evaluado la herramienta, qué límites tiene y qué documentación entrega.
3. Asignar medidas y responsables
Asigna cada tarea a una persona: dirección aporta recursos; el responsable del proceso explica el uso; informática configura los controles; jurídico revisa las obligaciones; y RR. HH. organiza la formación. En una empresa pequeña, una persona puede asumir varias funciones.
Designa a alguien que coordine el plan; es una recomendación, no un cargo obligatorio para todas las empresas. Recoge herramientas autorizadas, usos, datos permitidos y actuación ante fallos en el protocolo de uso de IA.
| Campo del plan | Ejemplo cumplimentado |
|---|---|
| Problema | No sabemos a qué documentos puede acceder. |
| Tarea | Limitarlo a una carpeta autorizada y probar el acceso con distintos usuarios. |
| Responsable | Informática, con el responsable de documentación. |
| Prueba de que está resuelto | Configuración aprobada y prueba de rechazo de accesos no autorizados. |
Resuelve primero los incumplimientos actuales. Después, prepara los nuevos usos y los próximos plazos. No marques una tarea como terminada solo porque has enviado una consulta al proveedor.
4. Preparar información y documentos
Comprueba si debes informar de la intervención de IA. El artículo 50 distingue quién informa, qué contenido está afectado y qué excepciones existen:
| Supuesto | Obligación y responsable | Comprobación práctica |
|---|---|---|
| Interacción directa, como un chatbot | El proveedor debe diseñarlo para informar de la interacción con IA, salvo que resulte evidente en el contexto. | Revisar el aviso en la primera interacción. |
| Generación de imágenes, audio, vídeo o texto | El proveedor debe incorporar una marca técnica que permita detectar el origen artificial, con los límites y excepciones del apartado 2. | Pedir documentación y comprobar el plazo transitorio aplicable. |
| Deepfakes o ultrasuplantaciones | La empresa que utiliza IA para generarlos o manipularlos debe indicar su origen artificial. Las obras manifiestamente artísticas y similares tienen reglas específicas. | Revisar la indicación antes de difundirlos. |
| Textos publicados para informar sobre asuntos de interés público | La empresa que utiliza IA para generarlos o modificarlos debe indicarlo. Hay una excepción si existe revisión o control editorial humano y alguien asume la responsabilidad editorial, entre otras. | Documentar el aviso o la excepción aplicada. |
| Reconocimiento de emociones o categorización biométrica permitidos | La empresa que utiliza el sistema debe informar a las personas expuestas. | Comprobar primero si ese uso está permitido. |
Si usas datos personales, comprueba para qué los necesitas, qué base legal permite utilizarlos, quién accede, cuánto tiempo se conservan y cómo se protegen. Usa solo los necesarios e informa a las personas. Revisa también los proveedores y los envíos de datos fuera del Espacio Económico Europeo.
Los datos especialmente protegidos requieren analizar el artículo 9 del RGPD. Si la IA toma decisiones sin intervención humana y con efectos jurídicos o similares significativos, comprueba las condiciones y garantías del artículo 22. Estas obligaciones ya se aplican.
Antes de contratar, pide al proveedor: instrucciones y límites de uso; qué hace con los datos y si los usa para entrenar; dónde los trata y con qué terceros; opciones de acceso y borrado; y asistencia ante fallos o cambios. Guarda sus respuestas con el contrato. No autorices un uso si falta información necesaria para evaluarlo.
5. Alfabetización en IA: formar al equipo
La alfabetización en IA es obligatoria desde el 2 de febrero de 2025. Consiste en ayudar al personal y a quienes usan IA por cuenta de la empresa a entender su funcionamiento, riesgos y límites. Adapta las medidas a sus conocimientos, tareas y personas afectadas. El artículo 4 no exige garantizar un nivel concreto a cada persona.
Forma al equipo con las herramientas que utiliza.
| Módulo | Destinatarios | Aplicación práctica |
|---|---|---|
| Cómo cumplir la Ley de IA | Dirección, responsables y usuarios. | Reconocer los usos de la empresa y las tareas de cada puesto. |
| Cómo revisar controles | Supervisores y usuarios. | Comprobar resultados y saber cuándo detener el uso o pedir ayuda. |
| Cómo reducir riesgos | Personal técnico y áreas usuarias. | Evitar filtraciones, detectar errores y posibles tratos discriminatorios. |
| Protocolos, transparencia e incidencias | Personal que utiliza o comunica resultados. | Aplicar las reglas internas, los avisos y el canal de incidencias. |
| Documentación y actualización | RR. HH. y responsables de control. | Registrar acciones y actualizar las pautas al cambiar herramientas o usos. |
Encontrarás más pautas en la guía de alfabetización y formación en IA para trabajadores.
Ejemplo de una sesión programada:
- Actividad: resumir documentos con el asistente autorizado.
- Fecha y equipo: 05/11/2026, administración. Responsable: RR. HH.
- Contenido: datos permitidos, permisos, comprobación de resúmenes y aviso de errores.
- Registro: cuando se imparta, añade la fecha real, asistentes y material utilizado.
Puedes organizar formación interna o contratar apoyo. La Comisión admite medidas adaptadas a cada empresa, sin curso oficial, certificado ni horas universales. Recomienda guardar un registro de las acciones realizadas. Asistir a un curso no acredita por sí solo todo el cumplimiento.
6. Implantar y comprobar los controles
Antes de autorizar el uso, define qué vas a probar, qué resultado aceptarás y quién lo aprobará. Evita datos personales innecesarios en las pruebas:
- Permisos: comprueba que un usuario no accede a documentos ajenos a su función.
- Resultados: contrasta respuestas con sus documentos de origen e identifica errores que obliguen a corregir o detener el proceso.
- Intervención humana: prueba que la persona designada puede revisar, rechazar o interrumpir el resultado cuando el procedimiento lo requiera.
- Información: verifica los avisos en los canales utilizados, incluido el móvil.
- Incidencias: simula la comunicación de un fallo y comprueba quién lo recibe y cómo actúa.
Si tu empresa utiliza IA de alto riesgo, prepara las obligaciones del artículo 26 antes de la fecha que le corresponda:
- Seguir las instrucciones del proveedor, vigilar el funcionamiento y asignar la supervisión a personas competentes, con autoridad y apoyo.
- Comprobar que los datos de entrada sean pertinentes y suficientemente representativos, cuando estén bajo tu control.
- Informar previamente a trabajadores afectados y representantes si se usa en el trabajo, y a las demás personas en los casos del apartado 11.
- Conservar los registros de actividad que genera el sistema, cuando estén bajo tu control, durante un plazo adecuado de al menos seis meses, salvo que otra norma disponga algo distinto.
Si el uso conforme a instrucciones puede presentar un riesgo del artículo 79.1, suspéndelo e informa sin demora indebida al proveedor o distribuidor y a la autoridad de vigilancia del mercado. Ante un incidente grave, avisa inmediatamente: primero al proveedor y después al importador o distribuidor y a la autoridad. Un error en una respuesta no siempre es un incidente grave.
En España ya existe el derecho del comité de empresa a recibir información sobre algoritmos e IA que afectan a decisiones sobre condiciones de trabajo, acceso o mantenimiento del empleo, incluidos los perfiles. Comprende sus parámetros, reglas e instrucciones y no depende de la clasificación de alto riesgo del AI Act.
En el ejemplo del asistente documental, prueba los permisos y compara el resumen con el original. Deja escrito qué documentos admite y que no está autorizado para valorar empleados. Si quieres darle ese nuevo uso, revísalo antes.
Para los fallos cotidianos, indica a quién avisar y cuándo detener el trabajo. Guarda el problema, la corrección y la decisión de reanudar el uso.
7. Revisar cambios y actualizar el plan
Revisa el sistema antes de cambiar su finalidad, datos, configuración o personas afectadas. Hazlo también si cambia el proveedor, aparece un fallo o una reclamación, o se modifica la normativa.
El responsable del uso comunica el cambio; el coordinador actualiza las tareas y fija la siguiente revisión según el riesgo.
Si necesitas una comprobación especializada, encarga una auditoría legal de sistemas de IA con alcance definido. El AI Act no obliga a cualquier empresa usuaria a contratar una auditoría externa anual.
Vídeo: cómo documentar la transparencia. Este fragmento muestra cómo elegir una medida, comprobarla y guardar pruebas. Sus seis actuaciones se limitan al artículo 50.
Cómo te ayuda Atico34 a cumplir la ley de IA
Atico34 revisa el uso de IA en tu empresa, identifica las obligaciones aplicables y te ayuda a preparar el plan de adaptación, la documentación y la formación necesarias. Atico34 AI Governance facilita el inventario de sistemas y sus usos.
Solicita asesoramiento para adaptar tu empresa al AI Act.
Para la primera consulta, reúne las herramientas que utilizas, sus finalidades y tus dudas.
Próximos pasos: cómo preparar tu empresa para las nuevas obligaciones de IA
Las prohibiciones iniciales y la alfabetización se aplican desde el 2 de febrero de 2025; la transparencia, con sus condiciones y plazos especiales, desde el 2 de agosto de 2026. El artículo 113 actualizado establece las siguientes fechas:
| Estado y fecha legal | A quién afecta | Qué preparar ahora | Responsable y evidencia |
|---|---|---|---|
| Ya aplicable | Proveedores y empresas usuarias según la obligación y el uso. | Corregir carencias en prohibiciones, alfabetización y transparencia. Revisar además el RGPD cuando haya datos personales. | Coordinador y responsables de uso: medidas implantadas y comprobadas. |
| Aprobado: 02/12/2026 | Supuestos de generación o manipulación de contenido íntimo o sexual explícito no consentido y material de abuso sexual infantil. | Revisar funciones, bloquear usos afectados y actualizar el procedimiento de incidencias. | Jurídico e informática: análisis del supuesto, retirada o restricciones comprobadas. |
| Transitorio: 02/12/2026 | Proveedores de sistemas de contenido sintético introducidos en el mercado antes del 02/08/2026. | Adaptar el marcado técnico del artículo 50.2. La empresa usuaria debe comprobar el calendario comunicado por su proveedor. | Proveedor y compras: documentación y prueba de actualización. |
| Aprobado: 02/12/2027 | Sistemas de alto riesgo del artículo 6.2 y anexo III. | Confirmar la clasificación y preparar supervisión, avisos, registros y pruebas. | Responsable del sistema, jurídico e informática: controles y documentación preparados. |
| Aprobado: 02/08/2028 | Sistemas de alto riesgo del artículo 6.1 vinculados a productos del anexo I. | Coordinar los requisitos de IA con los del producto y preparar su evaluación de conformidad. | Responsable de producto y cumplimiento: expediente coordinado de producto e IA. |
Las fechas de 2027 y 2028 corresponden a las secciones 1–3 del capítulo III, con las excepciones del artículo 113; no aplazan todas las obligaciones. Las nuevas prohibiciones de diciembre de 2026 afectan a determinados usos de contenido íntimo y abuso sexual infantil. Para la empresa usuaria, importa que utilice la IA para generar o manipular ese material. Para comercializarla o ponerla en servicio, cuentan también su finalidad, los resultados previsibles y las medidas de protección.
Si el sistema ya estaba en el mercado, revisa las reglas transitorias del artículo 111. Para ciertos sistemas de alto riesgo anteriores a su fecha de aplicación, el cumplimiento depende de cambios significativos de diseño. Hay reglas específicas para usos por autoridades públicas. El plazo especial de diciembre para el marcado técnico tampoco aplaza todo el artículo 50.
Si actúas como proveedor, prepara la evaluación de conformidad: la comprobación de los requisitos del sistema. El procedimiento depende del caso y no siempre requiere una certificación externa.
Encarga al responsable de cumplimiento revisar las orientaciones de la Comisión y del Comité Europeo de IA, previstas en el artículo 4, y ajustar la formación cuando sea necesario.
| Campo | Ejemplo |
|---|---|
| Fecha legal | 02/12/2026: marcado técnico transitorio. |
| Sistema | Generador comercializado antes del 02/08/2026. |
| Tarea y responsable | Compras pide el plan al proveedor; informática comprueba la actualización. |
| Fecha interna | 20/11/2026, elegida para este ejemplo. |
| Prueba y estado | Respuesta del proveedor y resultado de la comprobación. Estado: solicitado. |
Lleva las fechas que afecten a tu empresa al plan de acción. Fija las tareas antes del plazo legal. Una fecha interna nunca permite retrasar una obligación ya exigible.
Inventario de IA: ejemplo y plantilla para empezar
Copia esta plantilla de inventario de sistemas de IA y sustituye los ejemplos ficticios por tus usos reales:
| Campo | Asistente documental A | Chatbot B | Clasificador C |
|---|---|---|---|
| Finalidad | Resumir manuales. | Responder consultas. | Ordenar candidaturas. |
| Proveedor | Proveedor A. | Proveedor B. | Proveedor C. |
| Área | Administración. | Atención al cliente. | RR. HH. |
| Datos | Documentos autorizados. | Preguntas y base de respuestas. | Currículos y criterios de selección. |
| Personas afectadas | Usuarios y personas citadas. | Clientes y visitantes. | Candidatos. |
| Responsable | Responsable de administración. | Responsable de atención. | Responsable de selección. |
| Pendiente | Permisos, datos y contrato. | Aviso, respuestas y derivación a una persona. | Clasificación, RGPD y supervisión. |
| Prueba o documento | Contrato y pruebas de acceso y resumen. | Captura del aviso y prueba de derivación. | Evaluación del uso. Aún no autorizado. |
Añade versión, fecha, estado, papel de tu empresa y ficha de clasificación. Usa «pendiente» si faltan datos y «no aplicable» solo cuando hayas comprobado y explicado el motivo.
Qué documentos y evidencias necesitas preparar
Prepara los documentos que correspondan a tus usos. Algunos ayudan a organizar el trabajo; otros responden a una obligación concreta:
| Documento o evidencia | Finalidad | Cuándo puede ser necesario | Responsable interno recomendado |
|---|---|---|---|
| Inventario y ficha de clasificación | Relacionar usos, papel, requisitos y fechas. | Método recomendado; distinto del registro público exigido para ciertos sistemas. | Coordinador y responsables de cada uso. |
| Plan y protocolo interno | Asignar tareas y reglas de utilización. | Según las tareas y reglas internas que necesites organizar. | Dirección y responsables de proceso. |
| Contratos e instrucciones | Concretar el servicio, los límites y las responsabilidades. | Según la relación con el proveedor; acuerdo de encargo cuando actúe como encargado de datos personales. | Compras y jurídico. |
| Avisos y constancia de comunicaciones | Acreditar qué información recibe cada persona. | Supuestos del artículo 50, RGPD y otras obligaciones aplicables. | Área usuaria y jurídico. |
| Programa y registro formativo | Mostrar medidas adaptadas a las funciones y usos. | Evidencia recomendada de las acciones de alfabetización. | RR. HH. y responsables de uso. |
| Evaluación de impacto en protección de datos | Evaluar y reducir riesgos para las personas. | Antes del tratamiento cuando pueda entrañar alto riesgo, conforme al artículo 35 del RGPD. | Empresa responsable de los datos, con asesoramiento del DPD si lo hay. |
| Evaluación de impacto en derechos fundamentales | Analizar el efecto del despliegue sobre los derechos. | Solo para las entidades y usos del artículo 27, en su fecha aplicable. | Responsable del despliegue y jurídico. |
| Instrucciones de supervisión, registros y pruebas | Acreditar funcionamiento y seguimiento. | Según el uso; requisitos específicos del artículo 26 para desplegadores de alto riesgo. | Responsable del sistema e informática. |
| Expediente técnico y de conformidad | Demostrar que el sistema cumple los requisitos que le corresponden. | Obligaciones del proveedor de alto riesgo; la empresa usuaria conserva la información que debe recibir. | Proveedor; interlocutor interno de contratación. |
La evaluación de impacto en derechos fundamentales afecta a organismos públicos, entidades privadas que prestan servicios públicos y empresas que usan ciertos sistemas de solvencia o seguros de vida y salud. Se limita a los casos del anexo III, excluido su punto 2. Cuando corresponda, hazla antes del primer uso, actualízala y notifica sus resultados a la autoridad según el artículo 27. Es distinta de la evaluación del RGPD, aunque puedes reutilizar las partes pertinentes.
Guarda cada documento con sistema, versión, fecha y responsable. Define quién accede y cuánto tiempo se conserva. Puedes ampliar los requisitos en la guía de documentación de cumplimiento de IA.
Qué puedes gestionar internamente y cuándo necesitas apoyo
Tu equipo puede reunir usos, contratos y responsables, y realizar pruebas. Busca apoyo especializado para resolver estas situaciones:
- Clasificación dudosa: encarga el análisis de la finalidad y de las excepciones aplicables.
- Decisiones sobre personas: revisa la clasificación, los avisos, la supervisión y cómo pueden reclamar los afectados.
- Datos sensibles o proveedores poco claros: comprueba si puedes usar esos datos, el contrato y la necesidad de evaluar su impacto.
- Desarrollo o venta de IA: aclara si asumes obligaciones de proveedor y qué documentación necesitas.
- Falta de recursos: acuerda qué trabajo encargas fuera y quién aplicará y aprobará los cambios dentro de tu empresa.
Consulta también las obligaciones de la Ley de IA para pymes y su aplicación por sectores.
Checklist para revisar el cumplimiento de la Ley de IA
Revisa estos 19 puntos para cada uso de IA. Cada uno indica qué comprobar y qué prueba conservar. Si no aplica, anota el motivo; si falta algo, asigna responsable y fecha. Ten en cuenta el papel de tu empresa y el calendario anterior.
1. Herramientas, riesgos y plazos
- Inventario: hemos identificado las aplicaciones, extensiones del navegador y funciones de IA utilizadas, también con cuentas personales o sin autorización.
Prueba: lista de herramientas, usuarios, finalidades y datos utilizados.
- Aplicación de la ley: hemos comprobado si la herramienta encaja en la definición legal de sistema de IA y si está sujeta al AI Act, justificando cualquier exclusión.
Prueba: descripción del funcionamiento y análisis del ámbito de aplicación del Reglamento.
- Papel de la empresa: hemos identificado si somos usuarios, proveedores, importadores o distribuidores, incluidos los papeles que puedan coincidir. Antes de cambiar la marca, la finalidad o modificar sustancialmente el sistema, revisamos si asumimos obligaciones de proveedor.
Prueba: funciones de la empresa y análisis de los cambios conforme al artículo 25.
- Clasificación: hemos contrastado la finalidad con los supuestos del artículo 6 y los anexos I y III. Si se invoca una excepción del artículo 6.3, tenemos la justificación del proveedor y hemos comprobado si se elaboran perfiles de personas.
Prueba: ficha de clasificación, finalidad evaluada y justificación de la excepción, cuando proceda.
- Prohibiciones: hemos revisado las prácticas prohibidas y detenido o corregido los usos incompatibles con las prohibiciones ya aplicables.
Prueba: revisión fechada y medidas adoptadas.
- Fechas: sabemos qué obligaciones se aplican ahora, cuáles debemos preparar y qué reglas transitorias afectan a cada sistema.
Prueba: calendario, fecha de comercialización o puesta en servicio en la UE y cambios de versión.
2. Datos, proveedores y pruebas
- Datos y proveedor: hemos comprobado si conserva las consultas, las usa para entrenar modelos o las comparte, y con qué condiciones.
Prueba: contrato, condiciones del servicio y configuración revisados.
- Accesos: hemos definido qué datos se pueden introducir y probado que cada usuario solo accede a la información autorizada.
Prueba: reglas de uso y resultados de las pruebas de permisos.
- Evaluaciones: hemos comprobado por separado si procede una evaluación de impacto en protección de datos y otra en derechos fundamentales. Hemos realizado cada una de las que resulten exigibles.
Prueba: justificación para cada evaluación, documentos y medidas adoptadas.
- Errores y sesgos: hemos probado situaciones del uso previsto, revisado posibles tratos discriminatorios y solicitado al proveedor la información necesaria para corregirlos.
Prueba: casos probados, resultados, límites detectados y correcciones.
Para revisar los datos, el delegado de protección de datos Francisco Javier Vilches Meléndez explica qué comprobar sobre consultas, conservación y entrenamiento de modelos. Su artículo está publicado en el Laboratorio de Privacidad de la AEPD; es una aportación del autor, no una directriz oficial de la Agencia.
En los sistemas de alto riesgo, revisa con el proveedor las medidas para detectar, prevenir y mitigar sesgos. Una promesa comercial de «IA sin sesgos» no sustituye las comprobaciones.
3. Supervisión, información y formación
- Supervisión: la persona designada conoce los límites del sistema y puede revisar, rechazar o detener sus resultados cuando corresponda.
Prueba: instrucciones, permisos y una prueba de intervención.
- Información: hemos preparado y comprobado los avisos y comunicaciones exigibles a clientes, trabajadores, representantes u otras personas afectadas.
Prueba: muestras de avisos y constancia de las comunicaciones.
- Explicaciones: hemos definido quién atiende las solicitudes de las personas afectadas y cómo explicar el papel de la IA y los motivos de una decisión cuando resulte exigible.
Prueba: procedimiento y ejemplo de respuesta comprensible.
- Alfabetización: el personal ha recibido instrucciones y formación adaptadas a las herramientas, sus tareas y los riesgos que debe evitar.
Prueba: contenidos, participantes, fechas y ejercicios realizados.
El derecho a obtener explicaciones del artículo 86 tiene condiciones y excepciones: se refiere a determinadas decisiones basadas en IA de alto riesgo del anexo III, con efectos jurídicos o similares significativos. Comprueba su aplicación al caso; no exige un informe automático sobre cualquier respuesta de IA.
4. Registros, incidencias y seguimiento
- Registros: hemos definido qué actividad debe conservarse, durante cuánto tiempo y quién puede acceder, según las obligaciones aplicables al sistema.
Prueba: configuración de registros, permisos y plazos de conservación.
- Documentos: podemos localizar las instrucciones vigentes del proveedor, las decisiones internas, las pruebas y la documentación exigible para nuestro papel.
Prueba: expediente por sistema, uso, fecha y versión, con la documentación de conformidad que corresponda.
- Inscripción oficial: hemos comprobado si el sistema, la empresa o su uso deben inscribirse en una base de datos oficial, quién debe hacerlo y antes de qué fecha.
Prueba: análisis de las obligaciones de registro del artículo 49 y justificante de inscripción cuando sea exigible.
- Incidencias: sabemos a quién avisar, cuándo suspender el uso y cómo comunicar los hechos al proveedor o a las autoridades cuando corresponda.
Prueba: procedimiento y registro de incidencias o de un simulacro.
- Seguimiento: cada tarea pendiente tiene responsable y plazo; revisamos el uso si cambian la herramienta, los datos, la finalidad o los riesgos.
Prueba: plan de tareas y fecha de la próxima revisión.
Referencia de enfoque: checklist de cumplimiento del AI Act publicado por Secuone y compartido por Oswaldo Lorenzo. También se ha contrastado el verificador del AI Act del Future of Life Institute (28/07/2025) con el texto legal vigente. Esta lista incorpora comprobaciones propias; no certifica el cumplimiento.
Empieza hoy con un uso: completa su ficha, identifica qué falta y asigna la primera tarea a una persona con fecha de entrega.
