
Una auditoría de inteligencia artificial revisa cómo funciona y se utiliza un sistema para detectar riesgos e incumplimientos jurídicos, técnicos u organizativos, dentro del alcance acordado.
Contenido del artículo
- Qué es una auditoría de IA y qué puede revisar
- Auditoría, evaluación de conformidad y certificación: qué necesita cada empresa
- Qué documentación preparar antes de auditar
- Cómo se realiza una auditoría legal y de algoritmos
- Matriz de comprobaciones de Atico34
- Qué recibe la empresa y cómo puede ayudar Atico34
Qué es una auditoría de IA y qué puede revisar
Una auditoría de IA es una revisión sistemática de un sistema de inteligencia artificial y de su uso para detectar riesgos, incumplimientos y aspectos que deben corregirse. Puede examinar la fiabilidad de sus resultados, el tratamiento de los datos, los posibles sesgos, la supervisión humana y los controles jurídicos y organizativos. Su alcance depende del sistema, su finalidad y el contexto en el que se utiliza, como recoge el Checklist for AI Auditing.
| Ámbito | Qué se comprueba | Evidencias útiles |
|---|---|---|
| Jurídico | Rol de la empresa, obligaciones aplicables, contratos, protección de datos y derechos de las personas. | Clasificación razonada, instrucciones, contratos, avisos y evaluaciones de impacto cuando correspondan. |
| Técnico | Rendimiento, errores, diferencias entre grupos, explicabilidad, seguridad y robustez, según el sistema y las pruebas acordadas. | Datos de prueba, métricas, resultados reproducibles, configuración y registros. |
| Organizativo | Quién autoriza el uso, supervisa resultados, atiende incidencias y controla los cambios. | Políticas, responsables asignados, formación, historial de cambios y actuaciones registradas. |
Auditoría, evaluación de conformidad y certificación: qué necesita cada empresa
No existe una obligación general de contratar una auditoría externa por utilizar IA. El Reglamento europeo de inteligencia artificial (AI Act) distingue las obligaciones del proveedor de las del responsable del despliegue, es decir, quien utiliza profesionalmente el sistema bajo su autoridad. La evaluación de conformidad corresponde al proveedor en los supuestos previstos; el usuario profesional tiene sus propios deberes de utilización y control (arts. 16, 26 y 43).
Antes de fijar el alcance, determina quién está obligado a cumplir la Ley de IA y qué papel asume tu empresa en cada uso.
| Actuación | Finalidad | Quién debe actuar y cuándo | Quién interviene | Resultado |
|---|---|---|---|---|
| Auditoría de cumplimiento | Detectar deficiencias frente a los requisitos incluidos en el encargo. | La empresa que encarga el diagnóstico. Puede ser voluntario; si deriva de una norma o contrato, debe identificarse ese fundamento. | Equipo interno o externo con competencias adecuadas al alcance. | Informe de hallazgos, evidencias, límites y medidas propuestas. |
| Evaluación de conformidad del AI Act | Demostrar que el sistema cumple los requisitos legalmente aplicables. | Proveedor de un sistema de alto riesgo sujeto al procedimiento, atendiendo al régimen temporal y sectorial. | Proveedor mediante control interno, o intervención de un organismo notificado cuando corresponda. | Documentación del procedimiento y, si se acredita la conformidad, declaración UE y marcado CE; certificado del organismo cuando proceda. |
| Certificación ISO/IEC 42001 | Evaluar el sistema de gestión de IA de una organización frente a esa norma. | Organización que decide certificarse, sin perjuicio de compromisos contractuales. | Entidad de certificación independiente. | Certificado referido al alcance evaluado. No sustituye la evaluación legal del sistema. |
La evaluación de conformidad y sus procedimientos se regulan en los arts. 16, 26, 43 y 47–48 y anexos VI–VII del AI Act, con las modificaciones de 2026.
Cuándo hay control interno y cuándo interviene un organismo notificado
Para los sistemas de alto riesgo del anexo III, puntos 2 a 8, el art. 43.2 establece el control interno del anexo VI, sin organismo notificado. En los supuestos biométricos del punto 1, el art. 43.1 permite elegir procedimiento bajo determinadas condiciones; cuando faltan las normas o especificaciones aplicables, no se aplican o concurren las demás circunstancias previstas, exige el procedimiento del anexo VII.
Si el sistema está regulado por la legislación de productos del anexo I, sección A, se sigue el procedimiento sectorial correspondiente. La reforma de 2026 precisa su coordinación con el AI Act. Por eso, la primera decisión es clasificar los sistemas de IA según su riesgo: trabajar en sanidad, educación o recursos humanos no convierte automáticamente cualquier herramienta en un sistema de alto riesgo.
Qué calendario se aplica en España
Tras el Reglamento (UE) 2026/1744, las secciones 1, 2 y 3 del capítulo III del AI Act, salvo el art. 6.5, tienen nuevas fechas de aplicación para el alto riesgo: 2 de diciembre de 2027 para el art. 6.2 y anexo III, y 2 de agosto de 2028 para el art. 6.1 y anexo I.
Estos plazos no aplazan el RGPD ni todas las obligaciones de la Ley de IA en España. Para sistemas anteriores, revisa además la fecha de introducción o puesta en servicio y los cambios significativos de diseño (art. 111.2 reformado).
Qué aportan ISO y NIST
La certificación ISO/IEC 42001 es voluntaria y evalúa el sistema de gestión de IA de la organización. El AI RMF del NIST ofrece un marco voluntario para gestionar riesgos durante el ciclo de vida. Ninguno sustituye la evaluación de conformidad ni acredita por sí solo todo el cumplimiento legal.
Qué documentación preparar antes de auditar
Reúne la documentación disponible y mantén un inventario de sistemas de IA con sus versiones. Las obligaciones concretas dependen del rol de la empresa y del sistema:
- Ficha del sistema: nombre, proveedor, versión, responsable interno, finalidad, usuarios y departamentos que lo utilizan.
- Inventario de usos: qué tareas realiza, qué decisiones apoya y quién puede verse afectado. Incluye las herramientas utilizadas fuera del catálogo corporativo si detectas alguna.
- Contratos e instrucciones: condiciones de uso, límites comunicados por el proveedor, responsabilidades y documentación de protección de datos cuando corresponda.
- Datos y salidas: categorías de información introducida, procedencia, destinatarios, conservación y ejemplos autorizados de resultados.
- Clasificación y requisitos: rol de la empresa, justificación del nivel de riesgo, normas aplicables y fechas relevantes.
- Controles y pruebas: supervisión, permisos, medidas de seguridad, formación, incidencias y registros disponibles.
- Cambios: versiones, ajustes de configuración y modificaciones de finalidad o de uso.
Los arts. 11–13, 16 y 26 del AI Act diferencian documentación técnica, instrucciones y obligaciones de cada operador. Los arts. 24 y 28 del RGPD añaden responsabilidad demostrable y garantías cuando interviene un encargado. Conserva también los archivos de pruebas y auditorías que permitan reconstruir las comprobaciones realizadas.
Si utilizas una herramienta externa, aporta contratos, instrucciones, configuración, datos que introduces y controles que gestionas. Si no tienes acceso a su código, pesos o datos de entrenamiento, el informe debe indicar qué pruebas quedan limitadas por la falta de información del proveedor.
Si desarrollas el sistema, aporta también el diseño, los datos de entrenamiento y validación, las métricas y la documentación técnica disponibles.
Cómo se realiza una auditoría legal y de algoritmos
| Fase | Tarea | Evidencia | Salida |
|---|---|---|---|
| 1. Definir el alcance | Identificar sistemas, usos, roles, requisitos y exclusiones. | Ficha, contratos, entrevistas y clasificación inicial. | Alcance escrito y criterios de revisión. |
| 2. Reunir información | Recopilar documentos, registros y muestras; anotar carencias. | Inventario de evidencias con fecha, versión y procedencia. | Base de trabajo y solicitudes pendientes. |
| 3. Analizar riesgos | Revisar escenarios de daño y ejecutar las pruebas acordadas. | Casos de prueba, resultados y controles observados. | Riesgos, resultados y límites del análisis. |
| 4. Contrastar requisitos | Relacionar cada observación con la obligación o criterio pertinente. | Norma aplicable, evidencia y justificación del hallazgo. | Controles verificados, insuficientes, no verificables o no aplicables. |
| 5. Emitir el informe | Priorizar correcciones y acordar cómo comprobar su cierre. | Hallazgos, responsables y evidencias requeridas para cerrar cada medida. | Diagnóstico y plan de corrección y seguimiento. |
Para revisar tratamientos de datos personales, la AEPD ofrece controles de auditoría específicos para componentes de IA en su guía de enero de 2021, marcada «en revisión».
Qué pruebas técnicas tienen sentido y cuáles son sus límites
Para comprobar rendimiento, define los errores relevantes, la muestra y el resultado esperado. Para revisar robustez, prueba entradas incompletas o inesperadas en un entorno autorizado. Para evaluar supervisión, comprueba que una persona pueda detectar, corregir o detener el resultado cuando corresponda. Los arts. 14 y 15 del AI Act concretan estos requisitos para sistemas de alto riesgo.
- Influencia de las variables en una predicción. Técnicas como SHAP permiten explicar contribuciones a la salida de un modelo. Esa explicación no demuestra por sí sola causalidad ni legalidad de la decisión.
- Diferencias de errores entre grupos. Fairlearn permite comparar métricas desagregadas, como tasas de error. Antes hay que elegir grupos, daños y métricas pertinentes; una cifra aislada no resuelve la valoración de discriminación.
El informe debe indicar la muestra, las condiciones y los límites de cada prueba. Revisar documentos no acredita el funcionamiento del modelo. En IA de propósito general, superar pruebas previas no garantiza el rendimiento en el uso real.
Cómo se revisan los datos personales y las decisiones automatizadas
Cuando hay datos personales, se revisan finalidad, base jurídica, minimización, información a las personas, conservación, seguridad y proveedores. La evaluación de impacto en protección de datos (EIPD) es exigible antes del tratamiento cuando sea probable un alto riesgo para los derechos y libertades. Una auditoría puede comprobarla, pero no la sustituye (arts. 5, 6, 13–14, 28, 32 y 35 del RGPD).
El art. 22 del RGPD se refiere a decisiones basadas únicamente en tratamiento automatizado que producen efectos jurídicos o afectan significativamente de modo similar. Deben examinarse sus excepciones y garantías; no toda recomendación de una IA entra automáticamente en ese supuesto.
Para las pruebas de sesgo con categorías especiales de datos, hay que justificar la habilitación y las garantías: el art. 4 bis introducido por la reforma de 2026 no autoriza una recogida indiscriminada de datos sensibles.
Quién debe participar en la revisión
Reúne al responsable del proceso, al área jurídica y, si se realizarán pruebas, al equipo técnico. El delegado de protección de datos (DPD), cuando exista, asesora y supervisa en materia de privacidad según el art. 39 del RGPD.
Revisión de cambios y nuevas versiones
Cuando cambian la versión, la configuración, los datos o la finalidad, revisa si siguen siendo válidas las conclusiones de la auditoría. El art. 43.4 del AI Act exige una nueva evaluación de conformidad ante una modificación sustancial de un sistema de alto riesgo ya evaluado, con las condiciones y excepciones previstas.
Matriz de comprobaciones de Atico34
Prepara una copia por sistema o uso y asigna un responsable interno. Selecciona los controles según el rol, la clasificación, la fecha de aplicación y el régimen transitorio. Marca «no aplicable» y justifica los que no correspondan al caso.
| Comprobación | Evidencia que buscar | Si falta información | Resultado que registrar | Precepto y condición |
|---|---|---|---|---|
| Finalidad y rol | Ficha, contrato, versión y uso efectivo. | Preguntar al responsable y al proveedor qué hace el sistema y quién lo comercializa o modifica. | Uso y rol documentados; dudas pendientes. | AI Act, arts. 3 y 25: definiciones y supuestos en los que otro operador pasa a ser proveedor. |
| Clasificación y prácticas prohibidas | Justificación del riesgo y contraste de funciones reales. | Revisar el uso concreto; no deducir la clasificación solo del sector. | Clasificación motivada y medidas sobre usos incompatibles. | AI Act, arts. 5–6 y anexos I y III, según uso y fecha aplicable. |
| Información del proveedor | Instrucciones, límites, versión y documentación de conformidad pertinente. | Solicitar la información necesaria; señalar qué no puede verificarse. | Información suficiente, incompleta o no disponible. | AI Act, arts. 11–13 y 16: obligaciones del proveedor de alto riesgo; art. 26 para su utilización. |
| Datos personales y contratos | Finalidad, base jurídica, categorías de datos y contrato de encargo cuando proceda. | Identificar el tratamiento y aclarar el papel de cada proveedor. | Garantías comprobadas o medidas pendientes. | RGPD, arts. 5–6, 24 y 28, si se tratan datos personales; art. 9 para categorías especiales. |
| Información y decisiones relevantes | Avisos, flujo de decisión, intervención humana y vías de impugnación cuando correspondan. | Reconstruir cómo se informa y qué peso tiene el resultado automatizado. | Garantías verificadas, insuficientes o no verificables. | RGPD, arts. 13–15 y 22; AI Act, art. 50, en sus supuestos específicos. |
| Supervisión y registros | Responsable, procedimiento, permisos y muestra de actuaciones registradas. | Comprobar quién puede intervenir y qué registros están bajo control de la empresa. | Control operativo y límites constatados. | AI Act, arts. 14 y 26.1–6, para alto riesgo cuando resulten aplicables. |
| Pruebas del sistema | Datos de validación, métricas, errores y condiciones de prueba. | Delimitar la conclusión; solicitar pruebas pertinentes o acordar su ejecución. | Resultados reproducibles y limitaciones de la muestra. | AI Act, arts. 9–10 y 15, para alto riesgo; art. 4 bis para datos especiales en pruebas de sesgo. |
| Evaluaciones de impacto | Análisis del supuesto y evaluación correspondiente. | Determinar si debe realizarse antes de iniciar el tratamiento o uso. | Necesidad razonada y evaluación disponible o pendiente. | RGPD, art. 35; AI Act, art. 27, solo para los responsables y sistemas que contempla. |
| Cambios e incidencias | Historial de versiones, cambios de finalidad, incidencias y medidas adoptadas. | Establecer trazabilidad y valorar el efecto sobre la evaluación previa. | Decisión motivada de mantener, corregir o volver a evaluar. | AI Act, arts. 25, 43.4 y 111.2; RGPD, arts. 24.1 y 35.11, según el caso. |
No des por corregido un hallazgo hasta comprobar y registrar la evidencia de cierre.
Qué recibe la empresa y cómo puede ayudar Atico34
- Alcance y limitaciones: sistemas y versiones revisados, documentos consultados, pruebas realizadas y exclusiones.
- Hallazgos: observación concreta, evidencia y requisito o criterio con el que se contrasta.
- Prioridades: qué debe atenderse primero y por qué, según el impacto y la obligación aplicable.
- Plan de corrección: medida, responsable, fecha prevista y evidencia necesaria para darla por cerrada.
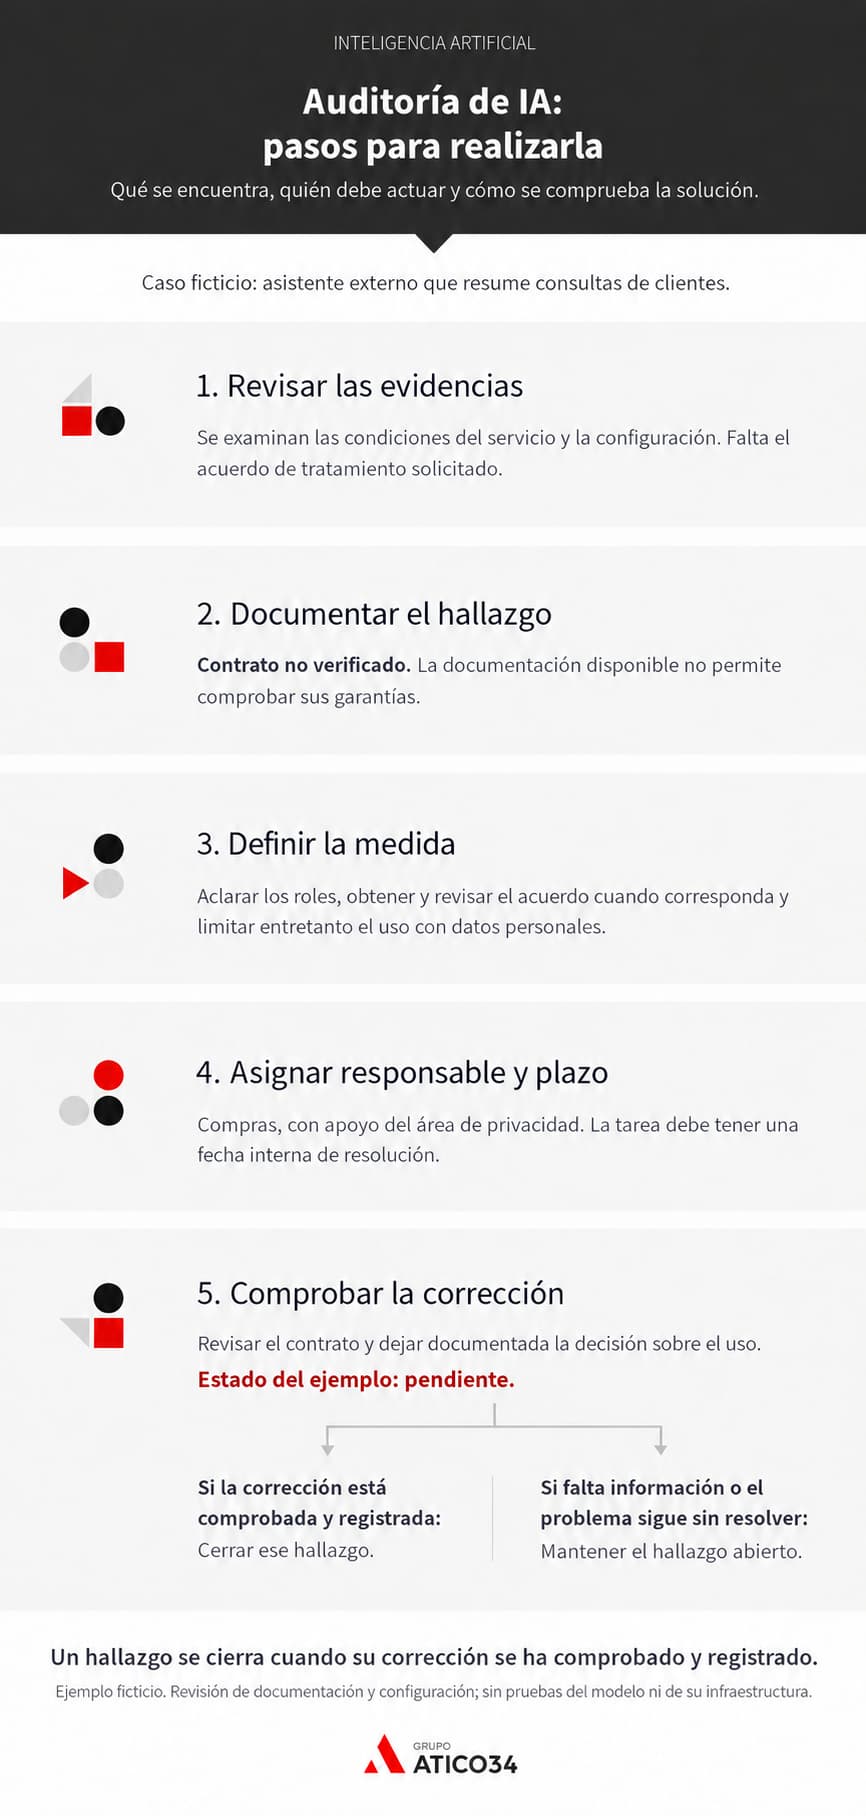 Ejemplo ilustrativo de una página de informe
Supuesto ficticio: una empresa utiliza un asistente externo para resumir consultas de clientes con datos personales. La revisión se limita a documentación y configuración; no se han probado el modelo ni su infraestructura.
| Sistema | Asistente externo de atención al cliente, configuración interna v1. |
|---|---|
| Evidencia | Condiciones generales y captura de configuración. No se aporta el acuerdo de tratamiento solicitado. |
| Requisito | Art. 28 RGPD, si el proveedor trata datos personales por cuenta de la empresa. |
| Observación | Contrato no verificado: falta la documentación solicitada. |
| Medida | Aclarar los roles, obtener el acuerdo y revisar sus garantías; limitar entretanto el uso con datos personales hasta resolver la evaluación jurídica. |
| Responsable | Responsable de compras, con apoyo del área de privacidad. |
| Fecha prevista | 9 de noviembre de 2026, plazo interno del ejemplo. |
| Verificación | Para cerrar: contrato revisado y decisión de uso documentada. Estado: pendiente. |
Tras el diagnóstico, asigna responsables y plazos a las medidas de cumplimiento de la Ley de IA en la empresa.
Alcance y presupuesto de la auditoría
Para comparar presupuestos, pide que especifiquen sistemas y usos, documentación disponible, acceso técnico, pruebas incluidas y datos que habrá que preparar. Comprueba si el precio incluye la revisión de correcciones, trabajo técnico externo o actuaciones de certificación.
Atico34 revisa tus usos de IA, la documentación y las medidas de cumplimiento pendientes. Como complemento, Atico34 AI Governance reúne las herramientas y sus usos en un inventario e incorpora asesoramiento jurídico. Para definir el alcance de tu revisión, contacta con nuestros abogados expertos en inteligencia artificial.
Qué consecuencias puede tener un incumplimiento
No existe una multa única por «no auditar». La responsabilidad depende de la obligación incumplida, del papel de la empresa y de si era exigible. Los máximos y las reglas de cálculo del art. 99 del AI Act se detallan en sanciones y multas de la Ley de IA.
